Un site WordPress qui n’est pas mis à jour garde des failles connues de tous, et les pirates les exploitent vite : parfois en quelques heures après leur publication. Votre site peut alors servir, à votre insu, à voler les données d’autres personnes. On l’a vu de près récemment, avec un simple e-mail.
En bref
- En 2025, 91 % des nouvelles failles WordPress recensées par Patchstack venaient des extensions, et seulement 6 du cœur de WordPress.
- Les failles les plus visées sont exploitées en masse dans les heures qui suivent leur publication.
- Un site piraté peut héberger une page de phishing, perdre ses données, être défiguré ou signalé par Google.
- Nettoyer un piratage demande de passer par le FTP : le tableau de bord de WordPress ne montre pas tout.
Un exemple réel : le faux e-mail d’huissier
L’un de nous a reçu un e-mail d’apparence sérieuse. L’expéditeur se présentait comme un cabinet d’huissiers de justice et l’invitait à consulter un « document officiel » lié à une procédure. Tout semblait crédible : un ton professionnel, un logo, un lien vers un PDF.
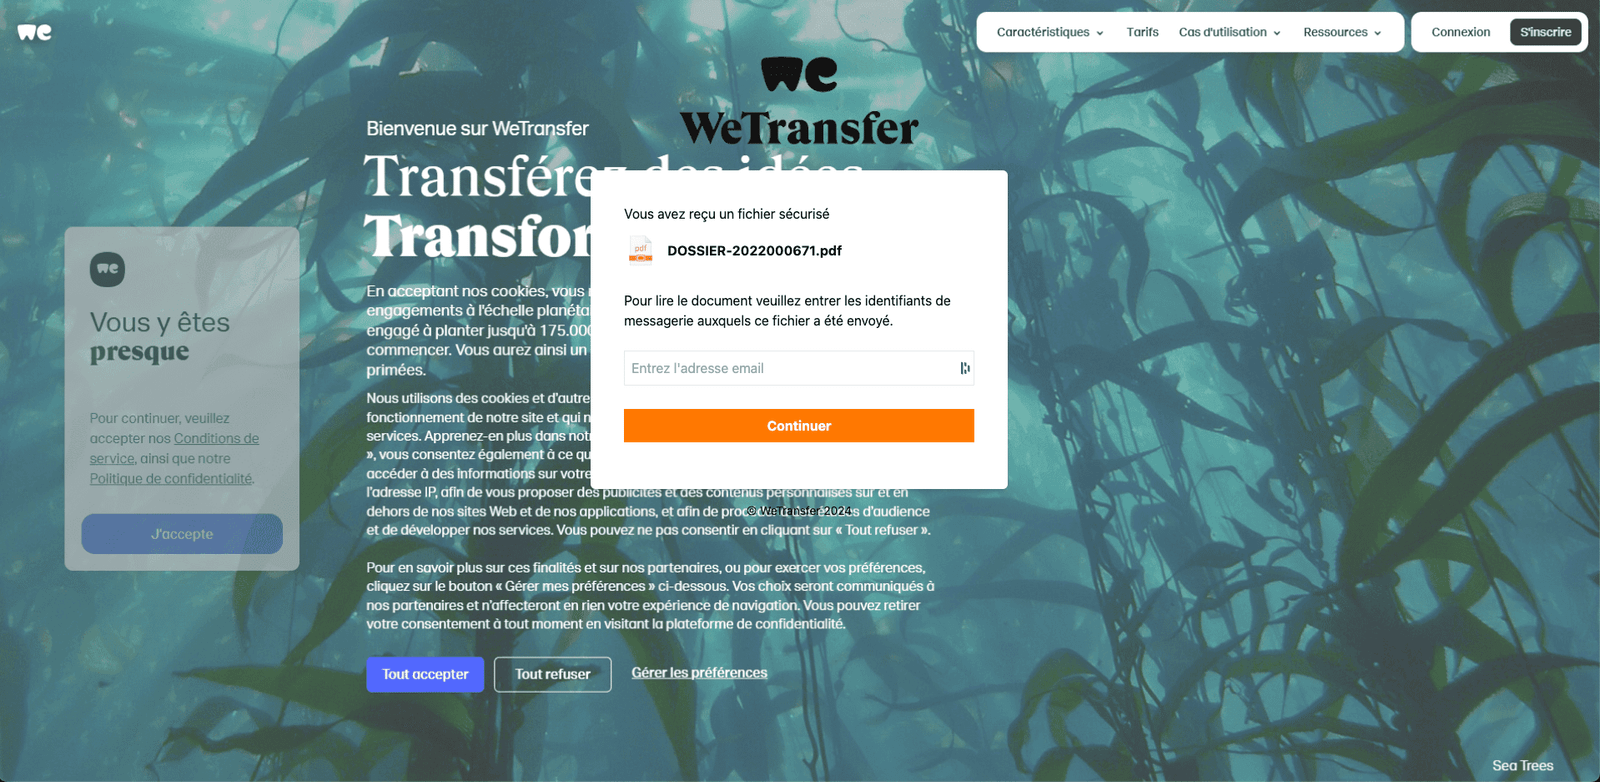
Mais en survolant le lien, l’adresse n’avait rien à voir avec un huissier. Elle menait vers un site WordPress piraté, qui hébergeait une fausse page WeTransfer.
Ce que fait la page, en coulisses
- Elle imite WeTransfer : « Vous avez reçu un fichier sécurisé, DOSSIER-2022000671.pdf ».
- Elle demande l’adresse e-mail puis le mot de passe de la messagerie, ici avec des libellés d’Orange, ce qui n’a aucun sens sur un vrai WeTransfer.
- Elle affiche un faux message « mot de passe incorrect » pour pousser la victime à le saisir une seconde fois.
- Dans le code source, les identifiants partent directement vers un robot Telegram contrôlé par les escrocs.
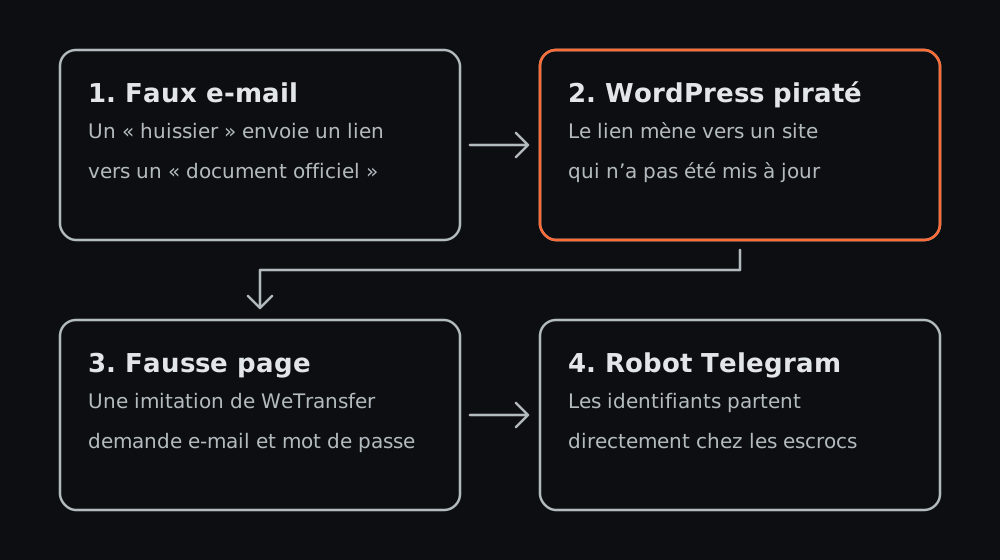
La mention « Login Orange » dans le code laisse penser que le même kit sert à d’autres arnaques, par exemple une fausse page de connexion Orange pour « mettre à jour vos coordonnées bancaires ». Un site mal entretenu est devenu le relais d’une campagne de phishing, sans que son propriétaire le sache. On l’a prévenu, bien sûr.
Vous recevez ce type d’e-mail ? Ne cliquez pas, et signalez-le sur Signal Spam. La fiche réflexe de Cybermalveillance.gouv.fr détaille les bons gestes.
Pourquoi les mises à jour comptent autant
Le rapport annuel de Patchstack sur la sécurité de WordPress donne une idée claire du risque pour 2025 :
- 11 334 nouvelles failles recensées, 42 % de plus qu’en 2024 ;
- 91 % dans les extensions, 9 % dans les thèmes, et seulement 6 dans le cœur de WordPress ;
- pour les failles les plus exploitées, un délai médian de 5 heures entre leur publication et les premières attaques en masse ;
- 46 % des failles n’avaient pas encore de correctif au moment de leur publication.
Autrement dit, le danger vient surtout des extensions, et le temps de réaction compte. Une mise à jour faite trois mois plus tard, c’est trois mois de porte ouverte. Et une extension abandonnée par son développeur ne sera jamais corrigée : il faut la remplacer.
Ce que risque un site qui n’est pas à jour
- Héberger des contenus frauduleux : comme dans notre exemple, les pirates adorent stocker leurs fausses pages sur des sites vulnérables. Votre site devient complice malgré vous.
- Se faire voler ses données : e-mails des clients, commandes, informations personnelles. En plus du préjudice, une fuite de données personnelles vous expose au regard du RGPD.
- Être défiguré : la page d’accueil remplacée par des messages ou des publicités douteuses.
- Être bloqué par Google : un site qui héberge un contenu malveillant peut être signalé comme dangereux dans les navigateurs, ou retiré des résultats de recherche.
- Perdre du chiffre d’affaires : un site hors ligne ou bloqué ne vend plus, ce qui pèse surtout sur une boutique en ligne.
Ce qu’apporte un site bien entretenu
- La sécurité : les failles connues sont corrigées au fil de l’eau.
- La compatibilité : le site suit les nouvelles versions de PHP, des navigateurs et des appareils.
- Les performances : les mises à jour apportent souvent des gains de vitesse.
- La confiance : vos visiteurs n’ont pas l’impression d’arriver sur un site abandonné.
Nettoyer soi-même ce type de piratage
Si votre site est touché, voici la marche à suivre. Elle demande un accès FTP ou SSH : les fichiers ajoutés par les pirates n’apparaissent généralement pas dans le tableau de bord de WordPress.
1. Isoler
- mettez le site en maintenance ;
- sauvegardez les fichiers et la base de données dans leur état actuel, pour pouvoir analyser.
2. Supprimer et remettre à neuf
- supprimez la fausse page et tout le dossier du kit d’arnaque, souvent caché dans
/wp-content/uploads/ou dans un dossier au nom étrange de/wp-content/plugins/; - remplacez les fichiers du cœur de WordPress par une version saine ;
- réinstallez thèmes et extensions depuis leurs sources officielles ;
- supprimez les extensions inactives et les thèmes inutilisés.
3. Changer les clés et les accès
- changez tous les mots de passe : administrateurs WordPress, FTP ou SSH, base de données ;
- régénérez les clés de sécurité (
AUTH_KEY,SECURE_AUTH_KEYet les suivantes) danswp-config.php; - vérifiez qu’aucun compte administrateur inconnu n’a été créé.
4. Mettre à jour et durcir
- mettez à jour WordPress, les extensions et le thème ;
- activez un pare-feu applicatif, souvent proposé par l’hébergeur ;
- désactivez l’éditeur de fichiers du tableau de bord avec
define( 'DISALLOW_FILE_EDIT', true );danswp-config.php; - lancez un scanner pour repérer les restes : Wordfence, Jetpack Protect ou Kadence Security (ex iThemes Security).
5. Surveiller
- consultez les journaux de l’hébergeur, l’historique des connexions et les tâches planifiées inhabituelles ;
- surveillez la création de fichiers PHP dans
/wp-content/uploads/, où il ne devrait y en avoir aucun.
Faire entretenir votre site
Beaucoup d’entreprises n’ont ni le temps ni l’envie de gérer tout cela. C’est le rôle de notre maintenance WordPress, sans engagement :
- mises à jour de WordPress, des extensions et du thème, avec les vérifications qui vont avec ;
- surveillance du site 24 h/24 ;
- sauvegardes régulières, pour restaurer si besoin ;
- dépannage quand quelque chose ne va pas, par des interlocuteurs qui connaissent déjà votre site.
Votre site n’a pas été mis à jour depuis longtemps, ou vous avez un doute ? Demandez-nous un regard extérieur.