Une bannière de cookies ne rend pas votre site conforme : ce que la loi exige, c’est qu’aucun traceur non essentiel ne se charge avant l’accord du visiteur, et que refuser soit aussi simple qu’accepter. Voici ce que disent les règles en France et au Québec, comment vérifier votre site en deux minutes, et pourquoi un abonnement SaaS n’est pas la seule façon d’être en règle.
En bref
- Aucun traceur non essentiel ne doit se déposer avant le consentement : c’est le cœur de la conformité.
- « Tout refuser » doit être aussi visible et aussi simple que « Tout accepter », dès le premier écran.
- En 2025, la CNIL a prononcé près de 487 millions d’euros d’amendes, et les cookies sont l’un de ses premiers motifs de sanction.
- Au Québec, la Loi 25 aboutit au même résultat technique.
- Une solution auto-hébergée garde les preuves de consentement sur votre serveur, sans coût lié à votre trafic.
Poser une bannière, cocher un modèle, passer à autre chose : pour beaucoup de propriétaires de sites WordPress, la conformité aux cookies s’arrête là. C’est une erreur, et elle coûte de plus en plus cher.
Ce que la loi exige : le consentement avant le dépôt
Le principe du RGPD et de la directive ePrivacy tient en une phrase : aucun traceur non essentiel ne doit être déposé ou lu sur l’appareil d’un visiteur tant qu’il n’a pas donné son accord libre, éclairé et explicite. La CNIL le rappelle dans sa page Cookies et autres traceurs.
Concrètement, tant que la personne n’a pas cliqué sur « Accepter », Google Analytics, le pixel Meta, les scripts publicitaires ou les outils de mesure du comportement ne doivent tout simplement pas s’exécuter.
C’est là qu’est le malentendu le plus répandu. Une bannière peut s’afficher parfaitement pendant que, en arrière-plan, tous les traceurs se chargent déjà. Techniquement, la bannière est là. Juridiquement, le site est en infraction, car le consentement n’a pas été recueilli avant le dépôt.
Le blocage préalable des traceurs, qu’on appelle aussi « refus par défaut », est le vrai cœur de la conformité. C’est précisément là que la plupart des installations échouent.
Refuser doit être aussi simple qu’accepter
L’autre exigence majeure, rappelée par la CNIL depuis sa recommandation de 2020, concerne l’équilibre entre accepter et refuser. Si un site propose de tout accepter en un clic, il doit proposer de tout refuser avec la même simplicité, au même niveau, sur le premier écran de la bannière.
C’est pourtant un manquement très courant. Beaucoup de bannières affichent un bouton « Tout accepter » bien visible, à côté d’un simple lien « Personnaliser » qui oblige à parcourir plusieurs menus pour refuser. La CNIL considère ce déséquilibre comme une manipulation qui fausse le consentement. Elle l’a sanctionné à de nombreuses reprises, y compris récemment dans le cadre de sa procédure simplifiée.
Des amendes qui ne sont plus symboliques
En 2025, la CNIL a prononcé 83 sanctions pour près de 487 millions d’euros, et les traceurs figurent parmi ses principaux motifs (bilan des sanctions 2025). Deux exemples :
- l’éditeur du site d’un magazine bien connu a été condamné à 750 000 euros pour des cookies déposés dès l’arrivée sur le site et un refus qui ne fonctionnait pas : des cookies continuaient d’être déposés après un clic sur « Tout refuser » ;
- un grand acteur du e-commerce a écopé de 150 millions d’euros pour des manquements comparables.
Le message est clair : les règles sur les traceurs sont connues depuis des années, et l’ignorance n’est plus une excuse.
Et au Québec ? La Loi 25 va dans le même sens
Si votre activité touche le Québec, la Loi 25 (loi modernisant les dispositions en matière de protection des renseignements personnels) s’applique à vous. Elle encadre les « témoins de connexion », le terme québécois pour les cookies, avec une logique très proche du RGPD.
Sa particularité : la confidentialité par défaut. Tout paramètre qui permet d’identifier, de localiser ou de profiler une personne doit être désactivé par défaut. Pour les traceurs publicitaires et de mesure d’audience, le résultat est le même qu’en Europe : ils restent inactifs tant que l’utilisateur n’a pas donné son accord.
La Loi 25 impose aussi une information disponible en français et la mention du responsable de la protection des renseignements personnels. Le contrôle est assuré par la Commission d’accès à l’information, qui dispose de pouvoirs de sanction importants.
Pour une entreprise présente des deux côtés de l’Atlantique, bonne nouvelle : le même socle technique, blocage préalable et consentement explicite, satisfait les deux cadres. Encore faut-il pouvoir appliquer le bon cadre selon la localisation du visiteur.
Le modèle SaaS : pratique, mais à quel prix ?
Face à ces obligations, tout un marché s’est construit autour de solutions SaaS (logiciel en tant que service) : des plateformes externes qui fournissent la bannière, le scanner de cookies et le registre de consentement, contre un abonnement. Ces outils fonctionnent, et ils ont rendu la gestion du consentement accessible. Mais leur modèle mérite un regard lucide, surtout pour une agence ou une entreprise qui gère plusieurs sites.
Une facture liée à votre trafic
La plupart de ces solutions facturent par domaine et par volume de pages vues. Chaque site suppose un abonnement distinct, avec des paliers plafonnés. Un pic de trafic, une campagne réussie, et vous dépassez votre quota : la facture grimpe automatiquement, ou la bannière cesse de s’afficher. Pour plusieurs sites, l’addition devient vite importante, et surtout imprévisible.
Des données stockées chez un tiers
Dans le modèle SaaS, les preuves de consentement de vos visiteurs sont stockées sur les serveurs du prestataire, et la bannière est souvent chargée depuis son infrastructure. Vous confiez donc à un tiers une partie de votre conformité et une partie des données de vos visiteurs. Si ce prestataire augmente ses tarifs, change ses conditions ou ferme, vous devez migrer tout votre dispositif.
Il y a là une ironie qu’on relève rarement : un outil censé protéger la vie privée des visiteurs et limiter les transferts de données vers des tiers repose lui-même sur l’envoi de données vers un serveur externe. Ce n’est pas forcément rédhibitoire, mais c’est à mettre sur la table au moment de choisir.
L’alternative auto-hébergée : tout garder sur votre serveur
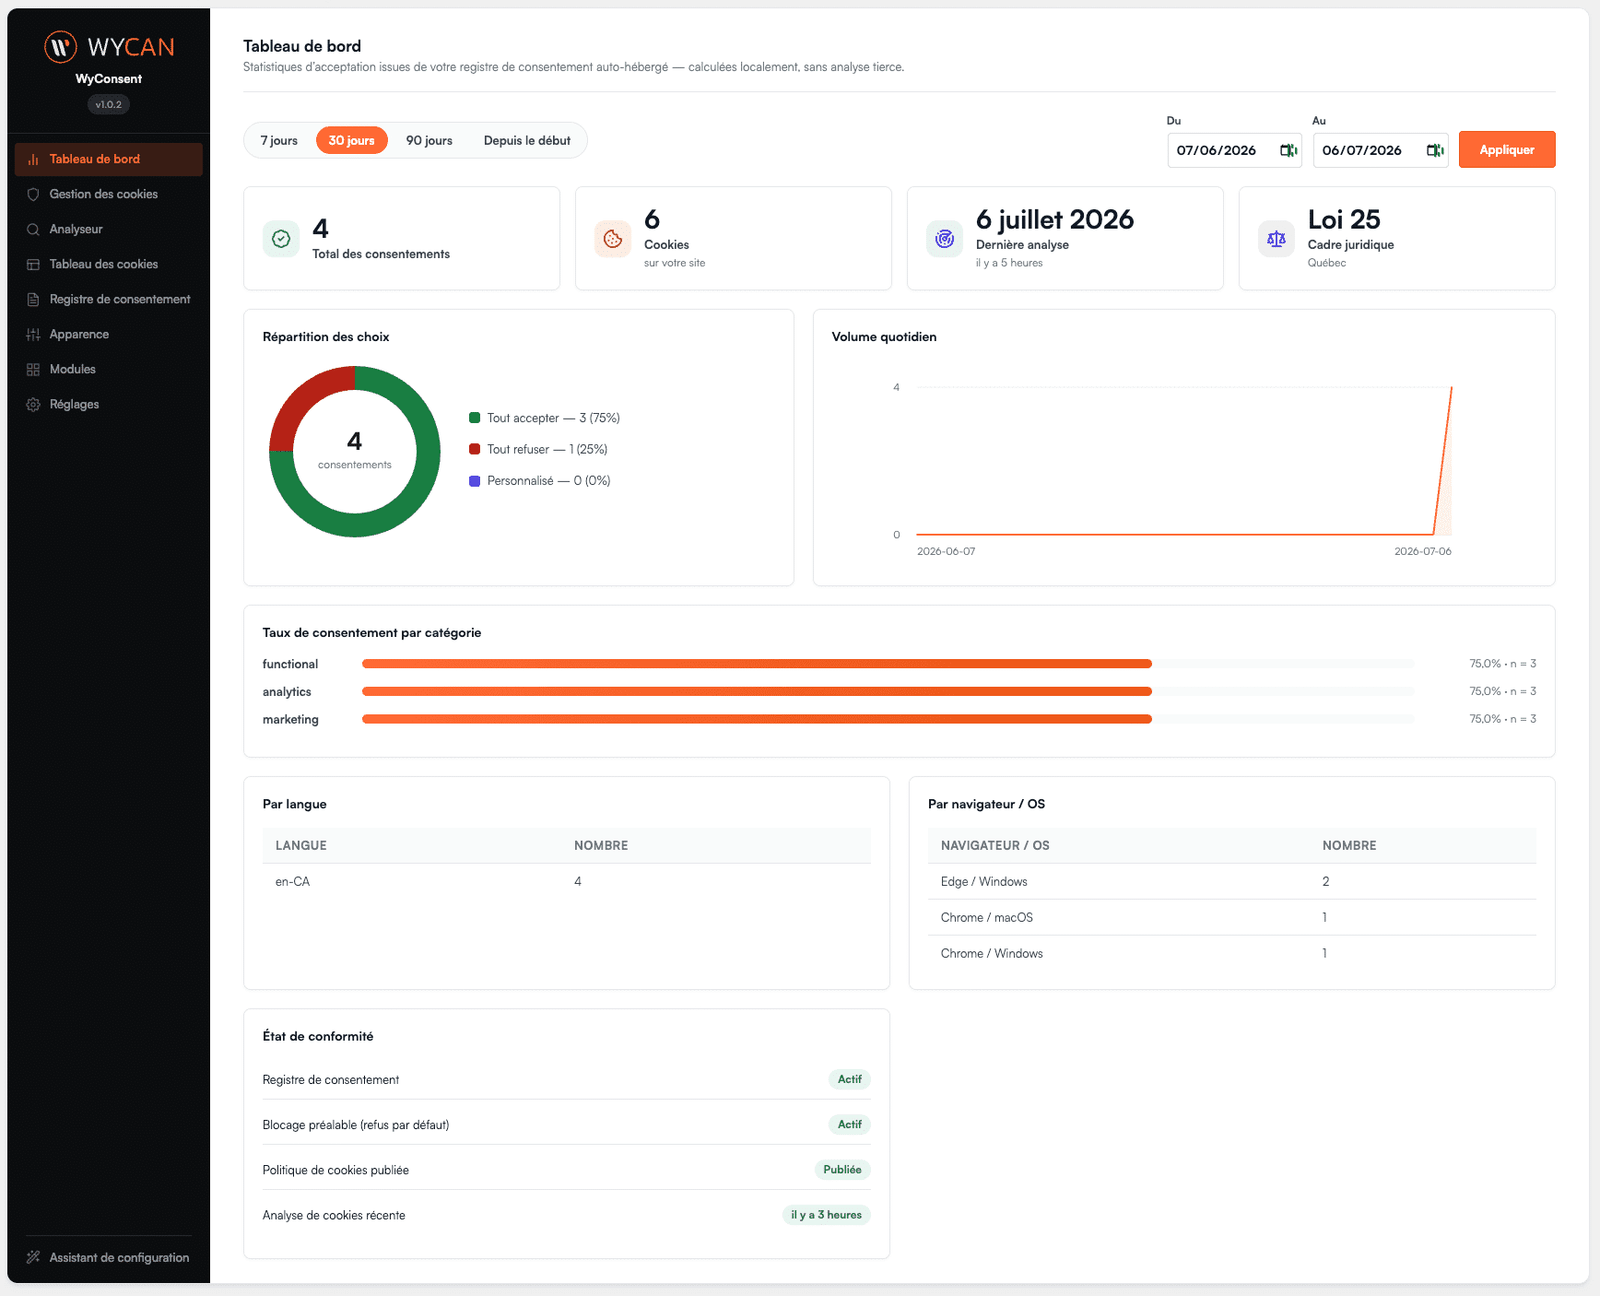
Il existe une autre approche, moins connue mais très adaptée à WordPress : la solution auto-hébergée. Au lieu de dépendre d’une plateforme externe, tout s’exécute sur votre propre serveur : la bannière, le blocage des traceurs, le scanner de cookies et le registre de consentement.
- Les preuves de consentement restent dans votre base de données WordPress, dont vous êtes propriétaire.
- Aucune donnée de vos visiteurs ne part chez un tiers.
- Le coût ne dépend ni de votre trafic ni de votre nombre de pages : le budget est prévisible, même pour une agence qui équipe de nombreux sites.
- Vous ne dépendez d’aucun service qui pourrait fermer ou changer ses règles.
En contrepartie, la solution doit être irréprochable sur le point le plus délicat : le blocage réel des traceurs avant le consentement. C’est un vrai travail d’ingénierie, et c’est ce qui sépare une solution qui rend un site conforme d’une bannière qui se contente d’être là.
Comment vérifier vous-même si un site est conforme
Vous pouvez tester n’importe quel site en quelques minutes, sans outil particulier.
- Ouvrez le site dans une fenêtre de navigation privée, sans cliquer sur la bannière.
- Ouvrez les outils de développement de votre navigateur, onglet « Application », section « Cookies ».
- Si des traceurs sont déjà là, par exemple des cookies qui commencent par _ga (Google Analytics) ou _fbp (pixel Meta), alors que vous n’avez rien accepté, le site n’est pas conforme.
- Regardez ensuite la bannière : le bouton « Tout refuser » est-il sur le premier écran, au même niveau que « Tout accepter » ? Si refuser demande plus de clics qu’accepter, c’est un second manquement.
Ces deux vérifications suffisent à repérer l’immense majorité des installations non conformes.
En résumé
La conformité aux cookies ne se résume pas à afficher une bannière. Elle impose de bloquer les traceurs non essentiels avant tout consentement, de rendre le refus aussi simple que l’acceptation, de conserver une preuve du consentement et d’appliquer le bon cadre juridique : RGPD en Europe, Loi 25 au Québec.
Le modèle SaaS répond à ce besoin, au prix d’un abonnement lié au trafic et d’une dépendance à un tiers qui héberge les données de vos visiteurs. L’approche auto-hébergée est une alternative crédible : tout reste sur votre serveur, sans coût variable ni dépendance externe.
Le bon choix dépend de votre situation, mais une règle demeure : ce qui protège juridiquement votre site, ce n’est pas la bannière, c’est le blocage qui la précède.
Faire vérifier votre site
Nous accompagnons nos clients, en France et au Québec, dans la mise en conformité de leurs sites WordPress et WooCommerce, et nous avons développé notre propre extension de gestion du consentement, auto-hébergée. Elle fait partie du suivi que nous assurons dans notre maintenance WordPress.
Découvrir WyConsent ou nous demander un avis sur votre site
Cet article a une vocation informative et ne constitue pas un conseil juridique. La conformité d’un site dépend de sa configuration et de ses usages, et gagne à être validée avec un professionnel du droit.